При включении ноутбука или ПК, обычно речь идёт об устройствах Lenovo, некоторые пользователи могут столкнуться с сообщением об ошибке «Windows Boot Manager has been blocked by the current security policy» и дальнейшая загрузка не происходит. Чаще всего это происходит после сброса или обновления БИОС.
В этой инструкции подробно о том, почему такое может происходить и способах исправить ситуацию, если вы с ней столкнулись.
Работа Secure Boot и блокировка загрузчика
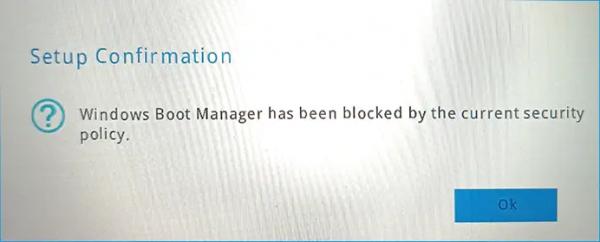
Причина сообщения «Windows Boot Manager has been blocked by the current security policy» при загрузке — сочетание следующих факторов:
- В UEFI включена опция безопасной загрузки (Secure Boot).
- Подписей загрузчика Windows (Windows Boot Manager) нет в списке разрешённых в DB UEFI.
Результат — невозможность запуска при включенной безопасной загрузке. Причем зачастую ранее загрузка происходила без ошибок, а сама установленная ОС не менялась.
Возможные конкретные причины происходящего:
- Windows 11/10 обновила загрузчик на подписанный сертификатами Windows UEFI CA 2023 (происходило и происходит в течение 2026 года), а также добавила его в список разрешённых (DB) в UEFI, но пользователь сбросил ключи безопасной загрузки или настройки БИОС (а по умолчанию в нём отсутствовали необходимые ключи).
- Пока не встречал такой вариант, но он возможен: загрузчик подписан отозванными сертификатами Microsoft Windows Production PCA 2011, которые отзываются в 2026-м году, вы установили обновление БИОС, где эти сертификаты были добавлены в базу запрещённых к загрузке (DBX), в результате безопасная загрузка с использованием загрузчиков, подписанных старыми сертификатами, станет невозможной.
В большинстве случаев проблема сравнительно легко решается и не требует переустановки Windows 11/10.
Способы исправить ошибку
Независимо от способа, который будет использоваться, проще всего выполнить шаги прямо в запущенной Windows, а для её запуска потребуется временно отключить Secure Boot:
- Зайдите в БИОC/UEFI на вашем ноутбуке или ПК, обычно в случае Lenovo для этого достаточно нажимать клавишу F2 (иногда Fn+F2) сразу после включения ноутбука или Del на ПК. Внимание: если у вас включена функция «Быстрый запуск», то перед входом в БИОС нажимайте «Завершение работы» с удержанием клавиши Shift, либо используйте опцию «Перезагрузка» иначе компьютер не будет полностью выключаться и со входом в настройки могут возникнуть проблемы.
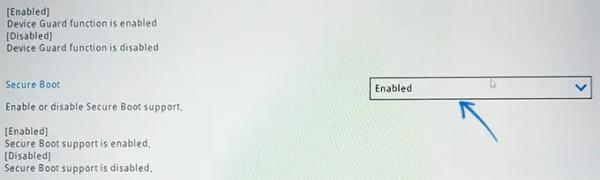
- Найдите опцию Secure Boot (обычно на вкладке «Security»), переключите её в состояние Disabled, сохраните настройки (клавиша для сохранения и выхода обычно указана в панели со справкой как «Save & Exit», обычно — F10 или F4) и загрузитесь в Windows как обычно.
С учётом того, что самый распространённый вариант причины рассматриваемой ошибки сегодня — первый из перечисленных выше, рекомендую начать со следующего метода:
- Подготовьте USB флешку (размер не важен): отформатируйте её в FAT32, на флешке не должно быть несколько разделов, удалить их можно в «Управлении дисками» или в командной строке, например, как описано в этой инструкции.
- На флешке создайте папку с именем EFI (в корневом разделе), а в ней — папку BOOT
- Перейдите в папку
C:WindowsBootEFI
в вашей Windows и скопируйте находящийся в ней файл с именем
SecureBootRecovery.efi
в ранее созданную папку BOOT на флешке.

- Переименуйте файл на флешке в
bootx64.efi
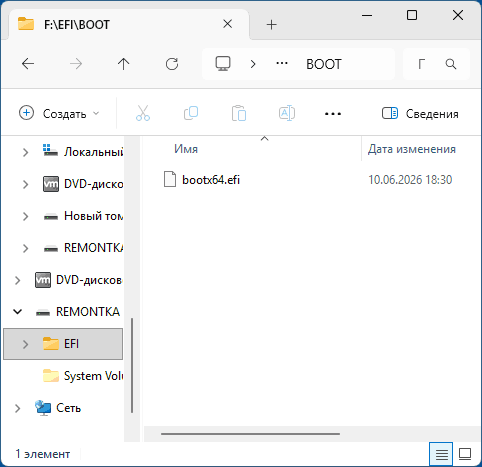
- Не отключая флешку, перезагрузите ноутбук или ПК, зайдите в БИОС, обязательно снова включите Secure Boot и установите загрузку с подключенной подготовленной флешки.
- При загрузке с созданного накопителя будет автоматически запущен официальный инструмент Microsoft Secure Boot Recovery, который проверит наличие сертификатов Microsoft UEFI 2023 в списке разрешенных и, при их отсутствии, добавит их в UEFI.
- При успехе, после перезагрузки снова установите Windows Boot Manager в качестве первого устройства загрузки в UEFI и, не отключая Secure Boot, запустите систему как обычно.
Даже если способ не сработает, какого-либо вреда системе он не нанесёт. На сайте также есть отдельная инструкция по использованию SecureBootRecovery.efi.
Если предполагается, что причина ошибки во втором из описанных сценариев (загрузчик подписан старым сертификатом, в то время как в обновлении БИОС он был отозван), проверить это мы можете следующим образом:
- Загрузитесь в Windows с отключенной безопасной загрузкой.
- Запустите Windows PowerShell (Терминал Windows) от имени администратора, сделать это можно в меню по правому клику на кнопке «Пуск».
- По порядку введите команды
mountvol z: /s ([System.Security.Cryptography.X509Certificates.X509Certificate2]::CreateFromSignedFile("z:EFIbootbootx64.efi")).Issuer mountvol z: /d - Если после выполнения второй команды вы видите строку CN=Microsoft Windows Production PCA 2011 это говорит об устаревшем сертификате.
Вариант решения — использование отдельно хранящегося файла загрузчика, подписанного новым сертификатом для подмены его в Windows Boot Manager (рекомендую предварительно создать загрузочную флешку Windows 11/10, так как потенциально она может пригодиться):
- Проверьте наличие и подпись файла загрузчика для исправления с помощью команды PowerShell:
([System.Security.Cryptography.X509Certificates.X509Certificate2]::CreateFromSignedFile("C:WindowsBootEFI_EXbootmgfw_EX.efi")).IssuerЕсли в результате выполнения команды нет ошибок и присутствует строка CN=Windows UEFI CA 2023 можно продолжать.

- По порядку введите следующие команды:
mountvol z: /s Rename-Item z:EFIbootbootx64.efi bootx64.efi.bak Copy-Item C:WindowsBootEFI_EXbootmgfw_EX.efi z:EFIbootbootx64.efi Rename-Item z:EFIMicrosoftBootbootmgfw.efi bootmgfw.efi.bak Copy-Item C:WindowsBootEFI_EXbootmgfw_EX.efi z:EFIMicrosoftBootbootmgfw.efi mountvol z: /d
- Перезагрузите компьютер, включите Secure Boot и выполните загрузку системы как обычно.
В большинстве случаев один из этих двух способов позволяет решить проблему и восстановить запуск Windows с включенной безопасной загрузкой.
Дополнительная информация
Помимо описанных выше причин, ошибка «Windows Boot Manager has been blocked by the current security policy» может быть вызвана следующими факторами:
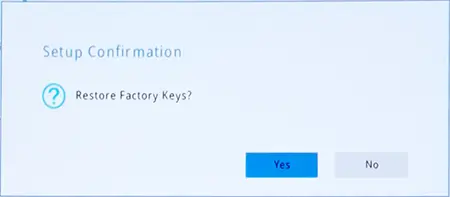
- Ручные манипуляции с ключами безопасной загрузки в UEFI. Решение — выполнить сброс ключей на заводские (Опция Restore Factory Keys или Enroll Factory Keys). Однако следует учитывать, что после этого может потребоваться также выполнить шаги из первого способа инструкции (если в UEFI отсутствуют сертификаты Microsoft UEFI 2023, а загрузчик подписан ими).
- Повреждение/подмена файлов загрузчика. Решение — выполнить восстановление загрузчика (инструкция для Windows 11, но подойдёт и для Windows 10).
Надеюсь, один из предложенных вариантов поможет разобраться и решить проблему с загрузкой. Если вопросы остаются, вы можете задать их в комментариях ниже.